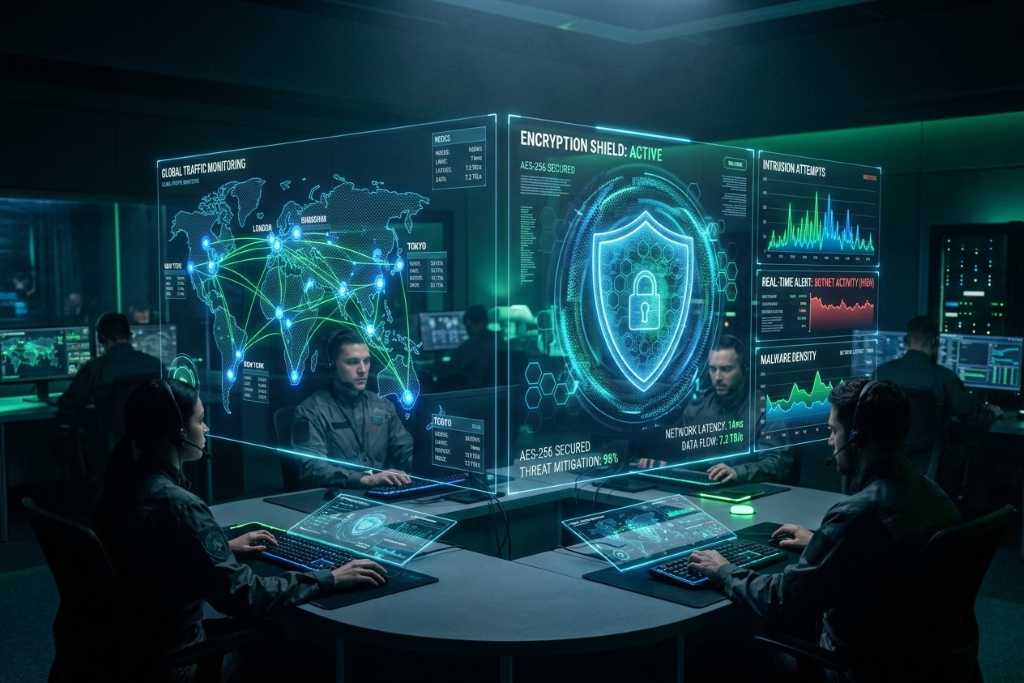
Di era di mana data dianggap sebagai komoditas berharga, keamanan siber (cybersecurity) menjadi benteng utama pertahanan kedaulatan digital.
Akselerasi transformasi digital yang tidak diimbangi dengan sistem pertahanan yang memadai membuka celah bagi kejahatan siber yang makin canggih dan terorganisir.
Serangan siber saat ini tidak lagi sekadar peretasan amatir, melainkan industri bernilai miliaran dolar yang melibatkan aktor negara (state-sponsored actors) hingga sindikat kriminal internasional yang memanfaatkan Ransomware-as-a-Service (RaaS).
Anatomi Ancaman Siber Modern
Ransomware Generasi Baru: Mengunci seluruh infrastruktur data organisasi dan mengancam akan membocorkan data rahasia ke publik jika tebusan tidak dibayar.
Social Engineering & Phishing Berbasis AI: Penipuan yang memanfaatkan Deepfake suara atau video serta email spear-phishing yang dibuat sangat personal oleh AI untuk mengecoh staf keuangan atau administrasi.
Supply Chain Attacks: Peretasan yang menyasar vendor perangkat lunak pihak ketiga untuk menyusup ke dalam jaringan perusahaan berskala besar.
Arsitektur Zero Trust: Never Trust, Always Verify
Pendekatan keamanan tradisional berbasis perimeter (Firewall) terbukti tidak lagi memadai di era Work From Anywhere dan Cloud Infrastructure.
Sebagai solusinya, industri mengadopsi model Zero Trust Architecture.
Tiga Prinsip Utama Zero Trust Architecture:
- Verifikasi Eksplisit: Selalu melakukan otentikasi dan otorisasi berdasarkan seluruh titik data yang tersedia, termasuk identitas pengguna, lokasi, kondisi perangkat, serta beban kerja.
- Akses Hak Minimal (Least Privilege Access): Batasi akses pengguna hanya pada sumber daya yang benar-benar dibutuhkan untuk tugas spesifik saat itu.
- Asumsi Terjadi Kebocoran (Assume Breach): Minimalisir dampak kebobolan dengan membatasi segmen akses jaringan, menerapkan enkripsi data end-to-end, dan memantau analitik secara konstan.
Dengan Zero Trust, setiap permintaan akses—baik dari luar maupun dalam jaringan internal—harus diverifikasi secara ketat melalui Autentikasi Multifaktor (MFA), enkripsi, dan evaluasi hak akses dinamis.
Budaya Cyber Hygiene sebagai Garis Pertahanan Utama
Teknologi pertahanan terbaik akan runtuh jika faktor manusia diabaikan.
Cyber hygiene—seperti penggunaan manajer kata sandi (password manager), pembaruan sistem secara berkala (patch management), dan pelatihan kesadaran siber bagi karyawan—merupakan investasi terpenting dalam meminimalkan risiko kerentanan digital.